Pesquisadores de cibersegurança identificaram duas vulnerabilidades no robô humanoide Unitree G1 EDU que permitem a invasores obter controle total (root RCE) via Bluetooth e executar código malicioso de forma remota, permitindo que uma unidade comprometida ataque outros robôs conectados na mesma rede.
Robôs Humanoides
Especialistas revelam falhas críticas de segurança com acesso root e infecção em cadeia no humanoide Unitree G1
Pesquisadores de cibersegurança identificaram duas vulnerabilidades no robô humanoide Unitree G1 EDU que permitem a invasores obter controle total (root RCE) via Bluetooth e executar código malicioso de forma remota, per...
RM
Riccardo MalferAutor
Publicado em 1 de set. de 2026•1 min de leitura
Compartilhar:

Destaques da Notícia
Pesquisadores de cibersegurança identificaram duas vulnerabilidades no robô humanoide Unitree G1 EDU que permitem a invasores obter controle total (root RCE) via Bluetooth e executar código malicioso de forma remota, per...
PUBLICIDADE RECOMENDADA
Fonte Oficial & Referência
Esta matéria foi elaborada e analisada com base nas informações originais publicadas em:
https://thehackernews.com/2026/08/two-unitree-g1-edu-humanoid-robot-flaws.htmlRM
Riccardo Malfer
Editor do PortalEspecialista em inteligência artificial, robótica corporificada e arquiteturas cognitivas. Fundador e autor do portal Um Futuro Próximo, com curadoria dedicada à tecnologia de fronteira.
Leia Também em Robôs Humanoides
 Robôs Humanoides
Figure AI oficializa desativação da frota F.02 para acelerar escala comercial do Figure 03
A Figure AI anunciou a desativação de sua frota de robôs humanoides Figure 02 após a conclusão dos testes de manufatura na fábrica da BMW e de autonomia residencial, fazendo a transição operacional completa para a produç...
Riccardo Malfer1 de out. de 2026
 Robôs Humanoides
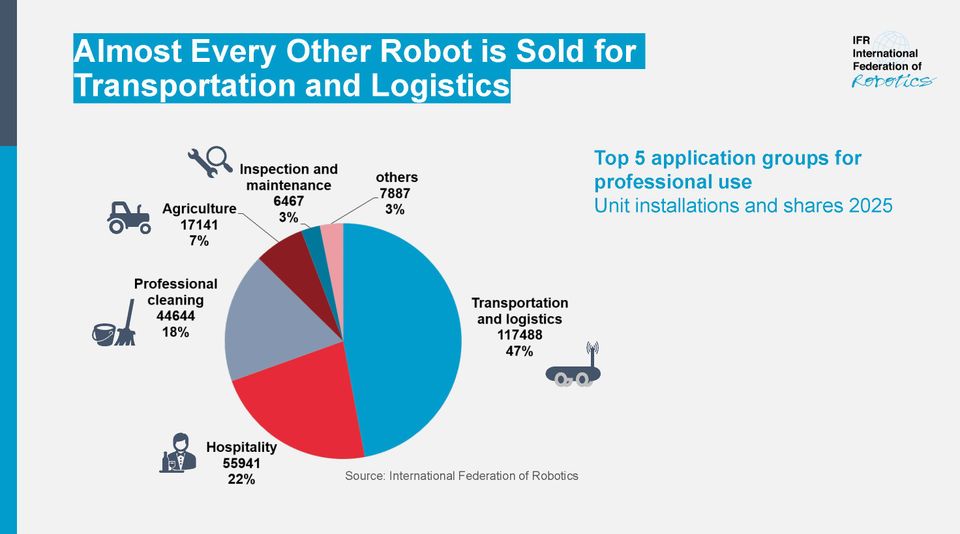
IFR divulga relatório World Robotics 2026 com salto de 24% em robôs de serviço e avanço dos humanoides
A Federação Internacional de Robótica (IFR) publicou em Frankfurt seu relatório anual World Robotics 2026, apontando alta de 24% nas vendas de robôs de serviço profissional e destacando a aceleração da adoção de robôs hu...
Riccardo Malfer30 de set. de 2026
 Robôs Humanoides
Cingapura inaugura Centro de Robótica Humanoide para segurança pública com meta de operação até 2028
A agência governamental de ciência e segurança de Cingapura (HTX) inaugurou o Humanoid Robotics Centre, definindo a meta de implantar robôs humanoides com IA corporificada ao lado de equipes policiais e de resgate em ope...
Riccardo Malfer30 de set. de 2026